

W ostatnich miesiącach analitycy ESET zaobserwowali wzmożoną aktywność rosyjskich grup cyberprzestępczych, zaliczanych do tzw. zaawansowanych zagrożeń trwałych – z ang. Advanced Persistent Threats (APT). Pod tym określeniem kryją się wysoko wyspecjalizowane zespoły hakerskie, które prowadzą długofalowe, ukierunkowane kampanie szpiegowskie lub sabotażowe, zwykle z inspiracji państwowych.
Często funkcjonują one w ramach luźno powiązanej struktury – wspólnego zaplecza technologicznego, źródeł finansowania i celów strategicznych. W przypadku Rosji oznacza to działania grup takich jak Sednit, Gamaredon czy RomCom, które nieprzerwanie infiltrują infrastrukturę państwową, sektor zbrojeniowy i sieci technologiczne w krajach wspierających Ukrainę. Dane telemetryczne ESET z okresu październik 2024 – marzec 2025 jasno pokazują: wojna cyfrowa toczy się równolegle z konwencjonalną i wcale nie ustępuje jej intensywnością.
Państwowi aktorzy w ofensywie
Według danych z raportu ESET APT Activity Report, najaktywniejsze pozostają grupy powiązane z Chinami (40,1% wszystkich obserwowanych operacji) i Rosją (25,7%), ale znaczący udział mają też zespoły z Korei Północnej (14,4%) i Iranu (9,1%). To nie tylko statystyki – za każdą z nich kryje się szereg operacji o wymiarze politycznym, militarnym i gospodarczym.
Grupy APT, takie jak Sednit, RomCom czy Gamaredon, reprezentują nową formę cyfrowych działań hybrydowych. Ich celem nie jest jednorazowy sabotaż, lecz długofalowa infiltracja struktur państwowych i przemysłowych.
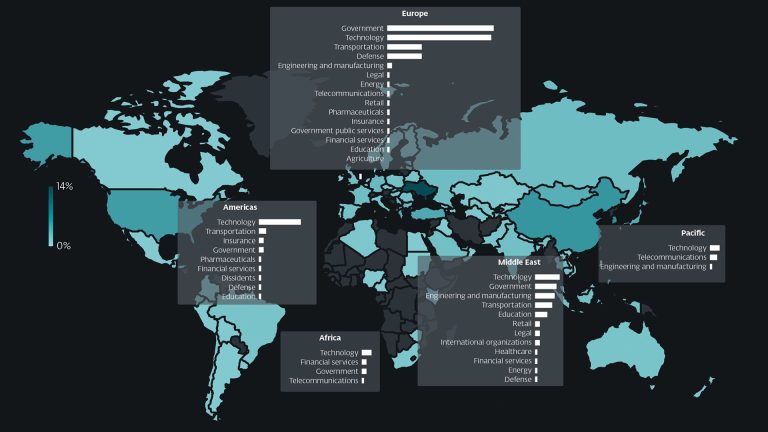
– Nasz raport pokazuje, że w całej Europie to podmioty rządowe pozostawały głównym celem działań szpiegowskich prowadzonych przez grupy APT, podczas gdy na pozostałych kontynentach kluczowym celem ataków jest sektor technologiczny. Ponadto sektor obronny znalazł się na 4. miejscu celów grup APT w Europie, a w przypadku pozostałych kontynentów w żadnym z nich nie znalazł się w TOP 5. Największą intensywność cyberataków odnotowano w Ukrainie – głównie w wyniku uporczywych kampanii grup powiązanych z Rosją, wymierzonych w krytyczną infrastrukturę i instytucje rządowe tego kraju. – mówi Kamil Sadkowski, analityk laboratorium antywirusowego ESET.
Sednit i kampania RoundPress: cel – zbrojeniówka
Jedną z najgłośniejszych kampanii ostatnich miesięcy była operacja RoundPress, przypisywana grupie Sednit. Ta powiązana z GRU grupa APT, działająca od co najmniej 2004 roku, skoncentrowała się na instytucjach związanych z obronnością – w tym na podmiotach wspierających Ukrainę.
Celem były serwery webmail, na których Sednit wykorzystywał podatności typu cross-site scripting (XSS), umożliwiające zdalne wykonanie złośliwego kodu. Eksperci ESET wykryli ataki na klientów takich systemów jak Horde, MDaemon czy Zimbra.
– Grupa Sednit, prawdopodobnie powiązana z wywiadem wojskowym GRU, działa co najmniej od 2004 roku. Jest to jedna z grup odpowiedzialnych za włamanie do systemów Partii Demokratycznej tuż przed wyborami prezydenckimi w USA w 2016 roku. Grupa ta jest również uznawana za sprawcę ataku na telewizję TV5Monde oraz wycieku e-maili Światowej Agencji Antydopingowej (WADA). Stopień zaawansowania działań grupy świadczy o wysokim poziomie organizacji i wsparcia państwowego. Wśród celów operacji RoundPress zidentyfikowano urzędy państwowe i firmy zbrojeniowe różnych krajów, co wskazuje na próby pozyskiwania informacji dotyczących pomocy militarnej dla Ukrainy oraz działań dyplomatycznych innych państw. – dodaje Kamil Sadkowski.
Od phishingu do exploitów – tak zaczyna się atak
Rosyjskie operacje zaczynają się często od pozornie nieszkodliwego maila. Sednit, wykorzystując adresy e-mail podszywające się pod lokalne źródła informacji, dystrybuuje złośliwy kod HTML, który uruchamia się w tle i zbiera dane ofiary. Wersje wiadomości są dostosowywane językowo i tematycznie – ukraińskie, bułgarskie, czasem z przekazem dezinformacyjnym.
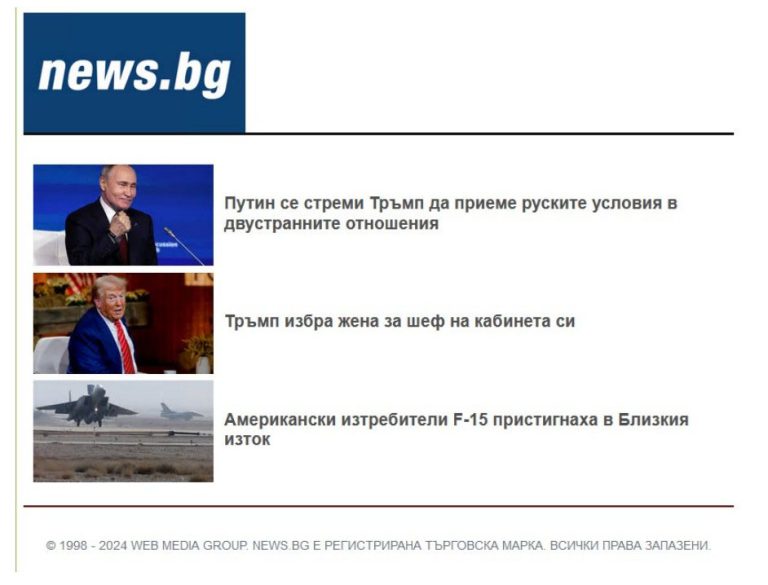
– E-mail został wysłany z przejętego adresu, a jego temat sugerował, że prezydent USA, Donald Trump zaakceptował rosyjskie warunki w kwestii wojny. Treść imitowała wiadomości z linkami do artykułów z News.bg, czyli znanego bułgarskiego serwisu informacyjnego. – dodaje Kamil Sadkowski.
RomCom: bezinterakcyjne infekcje dzięki zero-day
W czwartym kwartale 2024 roku aktywność wykazała również grupa RomCom. Wykorzystała ona nieznane wcześniej luki (zero-day) w Firefoxie (CVE-2024-9680) oraz systemie Windows (CVE-2024-49039), co pozwoliło na instalację backdoora bez udziału użytkownika. Według telemetrycznych danych ESET, potencjalnie dotkniętych mogło zostać nawet 250 ofiar.
To jeden z bardziej zaawansowanych technicznie przykładów rosyjskich kampanii – pokazujący, że grupy takie jak RomCom dysponują zarówno wiedzą technologiczną, jak i zdolnością do prowadzenia wieloetapowych operacji.
Gamaredon: codzienna rutyna cyberataków
Grupa Gamaredon pozostaje najaktywniejszym rosyjskim zespołem APT działającym przeciwko Ukrainie. W drugiej połowie 2024 roku ESET odnotował rekordową liczbę unikalnych wariantów złośliwego oprogramowania tej grupy. Zmienione zostały zarówno techniki ukrywania kodu, jak i struktura kampanii phishingowych.
– Z kolei w listopadzie pojawiło się nowe narzędzie stworzone przez cyberszpiegów – PteroBox. To złośliwe oprogramowanie, które kradnie pliki (dokumenty Office, PDF-y, obrazy, bazy danych) i wysyła je na Dropboxa. Gamaredon nie tylko działa agresywnie, ale też stale udoskonala swoje metody. To przypomnienie, że ochrona danych i infrastruktury wymaga ciągłej czujności – szczególnie w newralgicznych sektorach – podsumowuje Kamil Sadkowski.
Cyberkonflikt trwa – a będzie tylko trudniej
Rosyjskie grupy APT, jak wynika z raportu ESET, działają coraz odważniej i skuteczniej – zarówno w atakach destrukcyjnych (np. w wykonaniu grupy Sandworm, która wdrożyła nowy wiper ZEROLOT), jak i w precyzyjnym cyberszpiegostwie. Ataki obejmują nie tylko Ukrainę, ale też państwa NATO i unijne instytucje.
Technologiczny wymiar konfliktu zbrojnego nie ogranicza się już do propagandy i dezinformacji – to pełnoprawna wojna cybernetyczna. A na froncie działają nie tylko armie, ale także linijki kodu.
źródło: informacja prasowa


Dodaj komentarz