
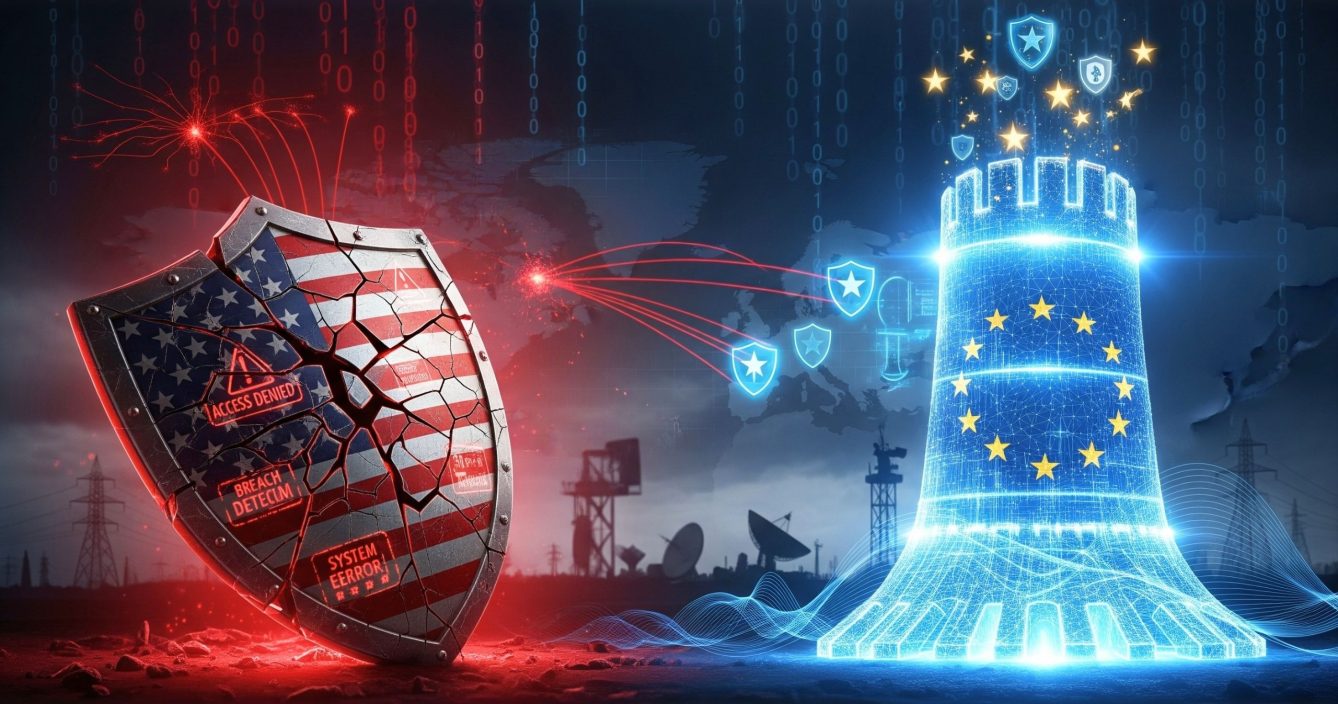

W dobie narastających napięć geopolitycznych, cyfrowe bezpieczeństwo państw Zachodu staje się równie istotne jak ich obrona militarna. Jednak w samym sercu „Wolnego Świata” – w Stanach Zjednoczonych – trwa poważny kryzys, który może osłabić globalną architekturę cyberobrony. Cięcia kadrowe i budżetowe w amerykańskiej Agencji Cyberbezpieczeństwa i Bezpieczeństwa Infrastruktury (CISA) nie tylko wywołują niepokój za Oceanem, ale rzucają cień na zdolność USA do odgrywania dotychczasowej roli cyfrowego lidera. To moment, w którym Europa – świadoma zagrożeń i wyposażona w nowe strategie – może przejąć część ciężaru odpowiedzialności. Ale czy jest gotowa?
Redukcja CISA: mniej ludzi, mniejszy budżet, większe ryzyko
Według założeń budżetowych administracji Donalda Trumpa na 2026 rok, CISA ma zostać znacząco okrojona. Propozycja zakłada redukcję zatrudnienia z 3732 do 2649 pracowników, czyli o ponad 1000 etatów. To blisko jedna trzecia stanu osobowego – i jak informuje serwis Axios, specjalizujący się w analizach polityczno-technologicznych opartych na źródłach z otoczenia rządowego, skala odejść już osiągnęła te liczby. Około 600 osób przyjęło ofertę wykupu w ostatnich dwóch miesiącach, a dziesiątki innych opuściły agencję wcześniej, w tym wiele osób z kluczowych inicjatyw, jak „Secure by Design” czy współpraca międzynarodowa.
Do tego dochodzi planowana obniżka budżetu o niemal 500 milionów dolarów, co stanowi ok. 17% całkowitych środków agencji. Oficjalnie budżet „refokusuje” działania CISA na podstawowe cele – ochronę federalnych sieci i infrastruktury krytycznej – jednocześnie eliminując rzekome programy „dezinformacyjne” i ograniczające wolność słowa.
Jednak w praktyce to osłabienie zdolności operacyjnych agencji. Departamenty odpowiedzialne za współpracę międzynarodową, analizę zagrożeń, edukację i komunikację z sektorem prywatnym – wszystkie ucierpiały.
– Utrata najlepszych specjalistów technologicznych to nie tylko problem kadrowy – to kwestia bezpieczeństwa narodowego – ostrzega Jack Cable, były pracownik CISA i obecnie CEO firmy Corridor.
Wojna hybrydowa toczy się również w cyberprzestrzeni
Cięcia w CISA następują w momencie, gdy zagrożenia w cyberprzestrzeni przybierają bezprecedensową skalę. Cyberwojna stała się nieodłącznym elementem konfliktów geopolitycznych, a działania grup APT (Advanced Persistent Threat) coraz częściej łączą się z klasycznymi operacjami militarnymi i szpiegowskimi.
– Trwające konflikty zbrojne i napięcia w różnych częściach świata przyjmują postać hybrydową – tradycyjne działania zbrojne łączą się z działaniami w cyberprzestrzeni, np. w postaci aktywności cyberszpiegowskich grup APT. Ich aktywność w ostatnim półroczu (październik ’24 – marzec ’25) pokrywa się z działaniami zbrojnymi w poszczególnych rejonach świata lub generowanymi przez dane rządy napięciami. Z danych ESET wynika, że do najbardziej aktywnych grup APT należą te pochodzące z Chin – odpowiadają one za ponad 40% cyberataków, Rosji (25,7%) czy Korei Północnej (14,4%) oraz Iranu (9,1%) – tłumaczy Kamil Sadkowski, analityk laboratorium antywirusowego ESET.
Oznacza to, że cyberprzestrzeń staje się polem realnej walki, w której osłabienie jednej strony – np. przez cięcia kadrowe – automatycznie wzmacnia drugą.
Operacja Endgame: przykład udanej współpracy
Pomimo wyzwań, CISA pozostaje istotnym partnerem dla Unii Europejskiej. W maju 2025 roku przeprowadzono międzynarodową operację „Endgame”, w której udział wzięły służby z USA, Kanady, Niemiec, Francji, Holandii, Danii i Wielkiej Brytanii. W wyniku skoordynowanych działań zlikwidowano ponad 300 serwerów należących do sieci botnetów, zatrzymano 20 osób, a kolejne 18 wpisano na europejską listę najbardziej poszukiwanych cyberprzestępców. Zabezpieczono także kryptowaluty o wartości ponad 3,5 miliona euro.
Była to kontynuacja akcji z 2024 roku – największego dotąd uderzenia w infrastrukturę wykorzystywaną przez tzw. initial access malware. Tego typu oprogramowanie jest wykorzystywane jako pierwszy etap infekcji, ułatwiający kolejne ataki, w tym ransomware.
Tego typu operacje pokazują, że tylko silne, międzynarodowe sojusze mogą skutecznie neutralizować zorganizowane grupy cyberprzestępcze.
UE wzmacnia cyfrową autonomię
W odpowiedzi na globalne napięcia, Unia Europejska ogłosiła w czerwcu 2025 roku nową strategię cyfrową, której jednym z głównych filarów jest rozbudowa bezpiecznej infrastruktury w kluczowych sektorach – energetyce, finansach, zdrowiu i transporcie.
– Żaden kraj ani region nie może samodzielnie przewodzić rewolucji technologicznej – zaznaczyła Henna Virkkunen, wiceprzewodnicząca wykonawcza Komisji Europejskiej ds. Suwerenności Technologicznej.
Jednocześnie podkreśliła, że UE pozostaje stabilnym i wiarygodnym partnerem w budowaniu globalnego, opartego na wartościach ładu cyfrowego.
Zapowiadany budżet na realizację tej wizji – w tym cyberbezpieczeństwa – ma wynieść 800 miliardów euro do 2030 roku.
Europa nie ukrywa, że obecna niestabilność relacji z USA – m.in. w kwestii regulacji Big Techu – motywuje ją do większej niezależności. Staje się to szczególnie ważne w kontekście pogarszającego się stanu amerykańskich agencji cyberbezpieczeństwa.
Czy polskie firmy są gotowe na cyfrową suwerenność?
Z danych II edycji raportu ESET i DAGMA „Cyberportret polskiego biznesu” wynika, że coraz więcej firm w Polsce świadomie podejmuje decyzje dotyczące wyboru dostawców oprogramowania pod kątem ich pochodzenia. Aż 70% specjalistów zajmujących się bezpieczeństwem IT uważa, że wzrosła ich czujność na ten aspekt. Co druga firma wskazuje, że zależność od technologii spoza Europy może stanowić zagrożenie, a 59% wprost deklaruje preferencję dla rozwiązań europejskich.
– Obserwujemy wyraźne napięcia geopolityczne i rosnącą polaryzację na świecie. Inwestowanie w technologie czy rozwiązania, które przesyłają dane do krajów budzących wątpliwości z punktu widzenia współpracy politycznej, rodzi pytanie czy rzeczywiście możemy bezpiecznie z nich korzystać? I jest to pytanie, które zadać sobie powinni zarówno przedsiębiorcy dbający o cyfryzację biznesu, jak i urzędnicy na szczeblach rządowych. Krajowy rynek rozwiązań z zakresu cyberbezpieczeństwa dopiero się rozwija, natomiast w Unii Europejskiej dostępne są już narzędzia, które są równie skuteczne jak te globalne. Jednak, co ważne ze względu na europejskie pochodzenie, są mniej narażone na polityczne i handlowe zawirowania, które mogą powodować ryzyka dla ciągłości działania wielu organizacji i biznesu – tłumaczy Marcin Mazur z DAGMA Bezpieczeństwo IT.
To podejście zyskuje dodatkowe znaczenie, biorąc pod uwagę fakt, że Polska znajduje się w TOP 5 najczęściej atakowanych krajów na świecie.
Infrastruktura krytyczna pod ostrzałem
W ostatnich miesiącach grupy APT powiązane z rządami – szczególnie rosyjskimi – koncentrowały się na atakach na infrastrukturę krytyczną. Wśród celów znalazły się oczyszczalnie ścieków, bioreaktory, elektrownie wodne i stacje uzdatniania wody. To nie są już abstrakcyjne ataki hakerskie – to działania, które mogą wpływać na codzienne funkcjonowanie społeczeństw.
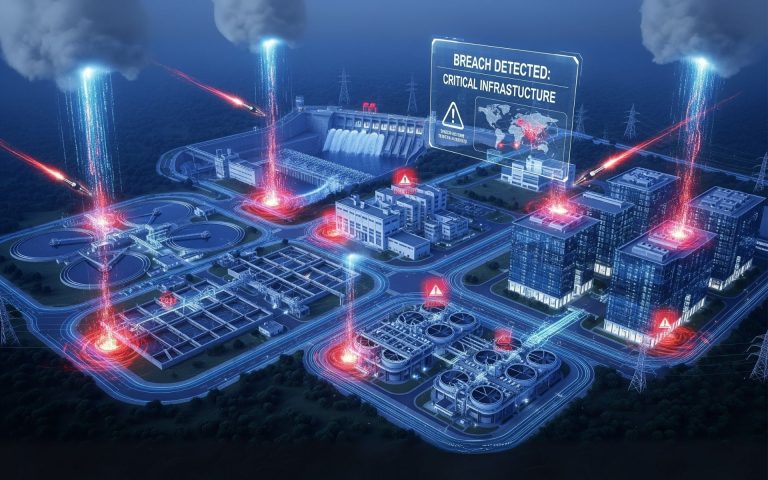
– To również zagrożenie dla bieżącego funkcjonowania społeczeństw. Europa powinna tworzyć i doskonalić cyfrową tarczę, która pozwoli skutecznie uniezależnić się np. od czynników politycznych. Obserwujemy, że cyberprzestępcy powiązani z rządami atakują cele infrastruktury krytycznej w poszczególnych krajach, co bezpośrednio może wpływać na funkcjonowanie społeczeństw. W ostatnich miesiącach celami ataków grup APT powiązanych z Rosją były m.in. oczyszczalnie ścieków, obiekty dostarczające energię, jak bioreaktor, elektrownia wodna, stacje uzdatniania wody. Możemy być pewni, że rozwój technik cyberprzestępców nie zwolni, stąd naturalnym jest, by Europa niezależnie zwiększała nakłady na cyberobronność – podsumowuje Kamil Sadkowski.
Wnioski? Czas na cyfrowe przebudzenie
Sytuacja w USA powinna być dla Europy zarówno ostrzeżeniem, jak i impulsem do działania. Osłabienie CISA może przełożyć się na gorszą koordynację globalnych działań antycyberprzestępczych, spowolnienie innowacji i wzrost ryzyka – również po tej stronie Atlantyku. Ale może też otworzyć przestrzeń dla europejskich inicjatyw, dostawców i strategii.
Europejskie państwa i firmy muszą dziś podejmować decyzje nie tylko w oparciu o techniczne parametry rozwiązań, ale również o ich geopolityczne konsekwencje. Inwestycje w lokalne narzędzia, wspieranie rodzimych kompetencji oraz wzmacnianie międzynarodowych sojuszy – to nie opcje, lecz konieczność.
Świat cyfrowy nie zna granic, ale zagrożenia w nim powstające mają bardzo realne skutki. I wymagają bardzo realnych decyzji – teraz.
źródła: informacja prasowa, reuters.com, axios.com, cyberscoop.com


Dodaj komentarz