

W świecie rosnącej cyfryzacji i powszechnego dostępu do technologii, ochrona danych osobowych staje się jednym z najpoważniejszych wyzwań dla nowoczesnych firm i korporacji. Szczególnie newralgicznym obszarem okazuje się rekrutacja i zarządzanie personelem. To właśnie tu, w działach HR, przetwarza się codziennie setki, jeśli nie tysiące, dokumentów zawierających dane wrażliwe – od CV po skany dowodów osobistych. Choć HR nie jest typowym obszarem kojarzonym z cyberzagrożeniami, to gromadzenie i przetwarzanie danych osobowych sprawia, że to właśnie tutaj ryzyko wycieków i błędów bywa szczególnie wysokie.
Dane osobowe pod ostrzałem – cyfrowa rzeczywistość polskiego biznesu
Według raportu ESET i DAGMA Cyberportret polskiego biznesu 2024, aż 88% firm w Polsce doświadczyło w ostatnich pięciu latach cyberataku lub wycieku danych. Co piąty pracownik przyznaje, że padł ofiarą cyberataku w miejscu pracy, a niemal co trzeci zna kogoś, kto tego doświadczył. To nie są już incydenty – to rzeczywistość.
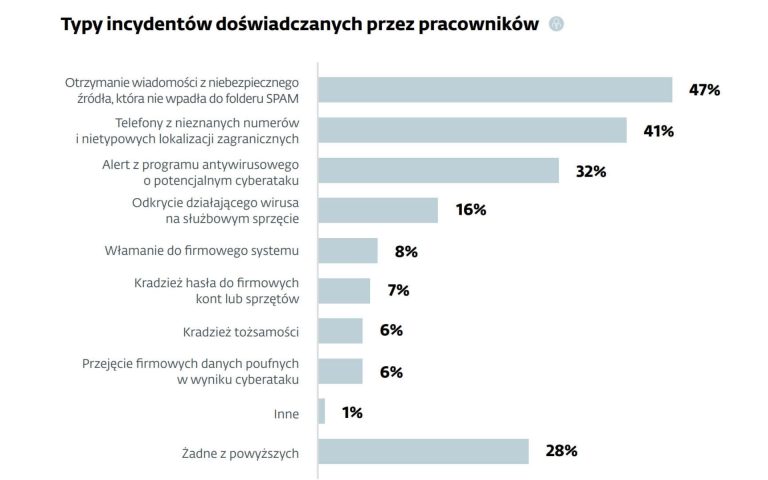
Najczęstszym zagrożeniem pozostają ataki phishingowe, które dotknęły aż 34% badanych firm. To forma oszustwa polegająca na podszywaniu się pod zaufane instytucje lub osoby w celu wyłudzenia poufnych danych – najczęściej loginów, haseł lub danych finansowych. Dodatkowo aż 72% pracowników zadeklarowało, że że miało do czynienia z incydentami bezpieczeństwa na sprzęcie służbowym. Dane te nie tylko budzą niepokój, ale wskazują na fundamentalny problem: brak odpowiednich procedur, wiedzy i narzędzi, by skutecznie chronić informacje.
Co gorsza, zaledwie 59% firm deklaruje, że korzysta z oprogramowania antywirusowego, a mniej niż jedna trzecia przeprowadza regularne testy bezpieczeństwa. Taka sytuacja tworzy idealne warunki dla przestępców, którzy coraz częściej wykorzystują zaawansowane techniki, takie jak spear phishing. W odróżnieniu od klasycznego phishingu, jest to atak precyzyjnie wymierzony w konkretną osobę lub dział – przestępcy wcześniej zbierają szczegółowe informacje o ofierze, by uwiarygodnić wiadomość i zwiększyć szansę na sukces.
HR – słaby punkt w systemie?
W firmowym ekosystemie to właśnie działy HR wystawione są na szczególne zagrożenia – codziennie operują bowiem danymi o dużej wartości dla cyberprzestępców. Nic w tym dziwnego – dokumenty aplikacyjne zawierają pełne dane osobowe, zdjęcia, dane kontaktowe, historię zatrudnienia, a często także numery PESEL, skany dowodów i informacje o sytuacji rodzinnej.
– Dla osób odpowiedzialnych za rekrutację szczególnym zagrożeniem jest przechowywanie dokumentów aplikacyjnych w sposób niezabezpieczony. Historia zna przypadki, kiedy CV kandydatów były przechowywane na publicznie dostępnych serwerach, indeksowane przez Google. Wystarczyło wpisać imię i nazwisko, aby odnaleźć kompletne dane osobowe – komentuje Justyna Nowakowska, ekspertka eRecruiter.
Takie przypadki nie tylko łamią przepisy RODO, ale też bezpośrednio narażają kandydatów na kradzież tożsamości i inne formy nadużyć – od niechcianych kontaktów po phishing czy szantaż.
Najsłabsze ogniwo? Człowiek
Raport ESET pokazuje, że pracownicy bardzo często nie są świadomi zagrożeń. Tylko połowa używa niepowtarzalnych haseł do służbowych kont, 29% korzysta z jednego hasła do większości systemów, a 20% zapisuje hasła w otwartych miejscach, takich jak notatniki czy przeglądarki. Aż 66% pracowników używa służbowego sprzętu do celów prywatnych – np. do przeglądania mediów społecznościowych, zakupów online, a nawet oglądania filmów.
– Nie można zapominać również o danych fizycznych. Przykłady skanów dowodów osobistych czy loginów i haseł do kont bankowych, znajdowanych na śmietnikach firm, to dowód na to, że najsłabszym ogniwem w ochronie danych zawsze jest człowiek – komentuje Justyna Nowakowska z eRecruter.
Wbrew pozorom zagrożenie nie dotyczy tylko dużych korporacji – to problem ogólnosystemowy. Brak szkoleń, niejasne procedury i niewystarczająca komunikacja sprawiają, że nawet w dobrze zabezpieczonych organizacjach luka powstaje… przy biurku rekrutera.
Rekruter jako administrator danych
Jednym z kluczowych punktów wymagających uświadomienia jest fakt, że osoby prowadzące rekrutacje stają się w praktyce administratorami danych osobowych. To na nich spoczywa obowiązek odpowiedniego zarządzania danymi kandydatów – od momentu ich pozyskania aż po ich bezpieczne usunięcie.
– Dobrze chronione dane osobowe to nie tylko wymóg prawny, ale także istotny element budowania reputacji firmy. Warto pamiętać, że odpowiedzialność zaczyna się już na etapie wypełnienia formularza rekrutacyjnego – a kończy dopiero wtedy, gdy mamy pewność, że są one skutecznie i bezpiecznie usunięte – podsumowuje Katarzyna Trzaska, ekspertka eRecruiter.
Tymczasem aż 31% ekspertów ds. cyberbezpieczeństwa uważa, że ich własna firma zbyt oszczędnie podchodzi do szkoleń z zakresu cyberbezpieczeństwa – co może odbijać się na realnym poziomie gotowości zespołów. I choć 70% pracowników deklaruje, że szkolenia zwiększają ich poczucie bezpieczeństwa, to ponad połowa z nich nie brała udziału w żadnym w ciągu ostatnich pięciu lat.
RODO – obowiązek czy przewaga konkurencyjna?
Firmy często postrzegają RODO jako uciążliwą formalność, tymczasem jego skuteczne wdrożenie może okazać się przewagą wizerunkową. Kandydaci coraz częściej pytają o sposoby przechowywania danych i domagają się ich usunięcia z bazy. Brak przygotowania na takie sytuacje podważa zaufanie do firmy.
– Kandydaci coraz częściej są świadomi swoich praw wynikających z RODO – pytają, jak przechowywane są ich dane osobowe, albo proszą o ich usunięcie z firmowych baz. Firmy, które nie potrafią odpowiednio zareagować, ryzykują utratę zaufania – dodaje Katarzyna Trzaska.
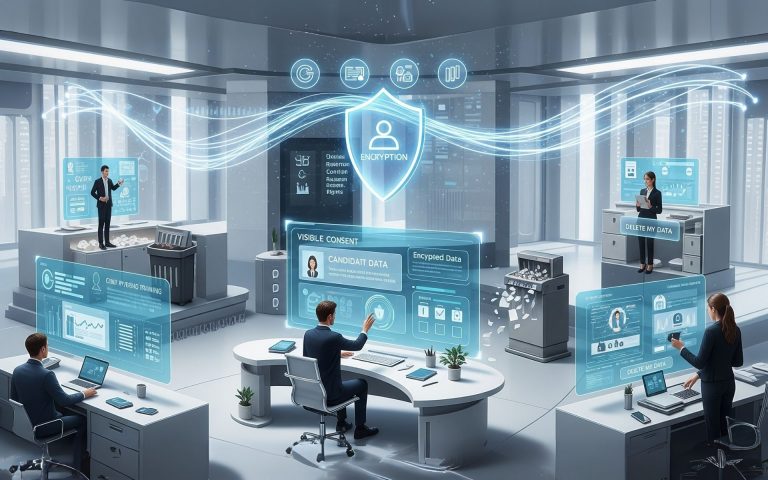
Wdrożenie prostych, ale skutecznych praktyk – jak szyfrowanie danych, kontrola dostępu, czy jasna polityka przechowywania dokumentów – może nie tylko zapobiec incydentom, ale również wzmocnić markę pracodawcy.
Praktyczne zalecenia dla działów HR
Na podstawie analizy raportów oraz wypowiedzi ekspertów z eRecruiter, można wyodrębnić kilka kluczowych obszarów, w których warto zadziałać:
- Bezpieczne przechowywanie danych:
– unikaj trzymania CV w otwartych folderach, na dyskach lokalnych czy na publicznych chmurach,
– korzystaj z rozwiązań ATS wspierających szyfrowanie i zarządzanie zgodami. - Higiena cyfrowa wśród pracowników:
– regularne szkolenia z zakresu cyberbezpieczeństwa powinny być obowiązkowe,
– promuj kulturę nieklikania w nieznane linki i korzystania z unikalnych haseł. - Ochrona danych fizycznych:
– dokumenty papierowe powinny być niszczone, a nie wyrzucane,
– dostęp do archiwów powinien być ściśle kontrolowany. - RODO – transparentność i procedury:
– jasna komunikacja zasad przetwarzania danych to klucz do zaufania kandydatów,
– narzędzia HR powinny umożliwiać szybkie spełnianie próśb o usunięcie danych. - Uświadamianie odpowiedzialności:
– rekruterzy muszą mieć świadomość, że pełnią funkcję administratorów danych,
– odpowiedzialność zaczyna się już na etapie formularza aplikacyjnego.
Podsumowanie: od formalności do realnej ochrony
Cyberbezpieczeństwo w działach HR przestaje być kwestią dobrej woli – to obowiązek prawny i biznesowa konieczność. W dobie coraz śmielszych ataków i rosnącej świadomości kandydatów, brak odpowiednich procedur może skończyć się nie tylko grzywną, ale i reputacyjną katastrofą. Dobrze wdrożona polityka ochrony danych i szkolenie rekruterów nie tylko chroni firmę, ale staje się jednym z elementów profesjonalnej marki pracodawcy.
Jak pokazuje raport Cyberportret polskiego biznesu 2024, nie chodzi już o to, czy dojdzie do incydentu – ale czy firma będzie na niego przygotowana. W przypadku HR, stawką są nie tylko dane osobowe, ale również zaufanie i lojalność przyszłych pracowników.
źródło: informacja prasowa, ESET, Dagma


Dodaj komentarz