
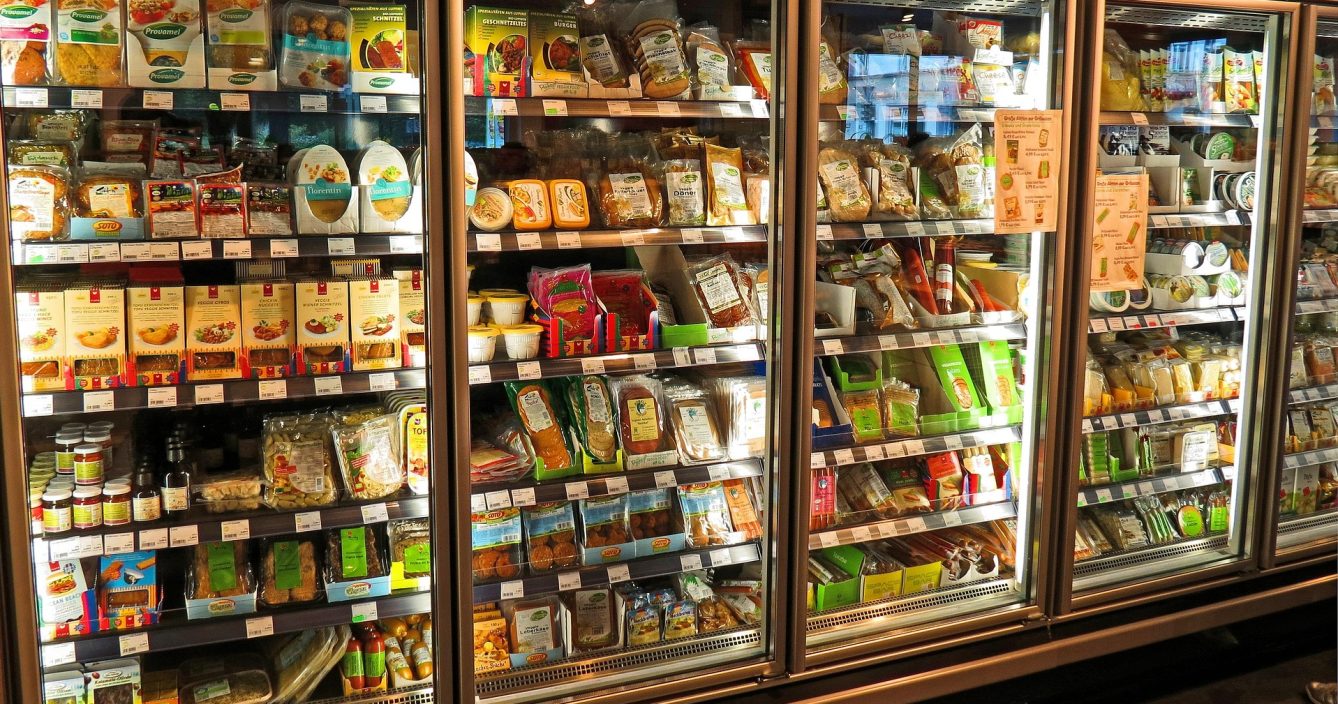

Kiedy myślimy o cyberataku na sklep, przed oczami mamy wykradzione dane kart albo sparaliżowane kasy. Jak się jednak okazuje, atak na terminale płatnicze stały się passe. Tym razem cyberprzestępcy wzięli na cel coś znacznie bardziej trywialnego – lodówki i zamrażarki.
Mrożonki w temperaturze sauny
W nocy z niedzieli na poniedziałek sklepy w co najmniej dziewięciu krajach Europy zgłosiły awarie chłodzenia. Hakerzy zaatakowali markety w Belgii, Szwecji, Irlandii, Holandii, Luksemburgu, Estonii, Finlandii, Włoszech i Portugalii. W części urządzeń temperatura doszła nawet do 50°C (!), bo napastnicy przestawili je w tryb odszraniania.
Najmocniej oberwała Belgia. Carrefour naliczył 15 dotkniętych sklepów, Delhaize ok. 40 w Belgii i Luksemburgu, swoje problemy zgłosiła też IKEA. W Irlandii ucierpiało 13 sklepów SuperValu, w Szwecji m.in. placówki Coop i ICA. Jak można się domyślać, sporo jedzenia, w tym przede wszystkim mrożonki i świeża żywność, poszły do kosza.
Moment też nie był przypadkowy. W jednym ze sztokholmskich sklepów atak zaczął się około 2 w nocy, a personel zauważył go dopiero o 5:30.
Powtórka z Francji
Niepokojące może być to, że europejskie sklepy zaatakowano nie pierwszy raz, a scenariusz ataku jest już znajomy. Trzy tygodnie temu, w nocy z 11 na 12 października, ten sam numer ktoś wyciął francuskim sieciom. Paryska prokuratura mówi o ok. 700 poszkodowanych.
Wspólnym mianownikiem są sterowniki lodówek od duńskiego Danfossa, głównie starsze modele, które nie dostają już aktualizacji bezpieczeństwa. W Belgii zaatakowano także sprzęt Copelanda. Co ciekawe, do włamania nie trzeba było nawet złośliwego oprogramowania. Wystarczyło dobrać się do panelu, który wisiał w internecie, i poprzestawiać ustawienia.
Żeby było ciekawiej, Belgijski instalator Sabcobel dodaje, że części urządzeń nie da się po prostu załatać software’owo i trzeba je fizycznie przerobić.
Kto za tym stoi? Nie wiadomo
Jak dotąd nie pisałem nic o odpowiedzialnych za ataki. Powód jest prosty – nikt nie przyznał się do ataku i nikt nie zażądał okupu. Nawet szantaż nie ma tu sensu, bo przecież szkoda powstaje w chwili, gdy zamrażarka się nagrzewa. Trwa to krótko, jedzenie psuje się niemal natychmiast, szczególnie mrożonki. Przedstawiciele Unii Europejskiej mówią o celowej próbie zakłócenia łańcucha dostaw żywności, choć unijny komisarz ds. rolnictwa uspokaja, że bezpieczeństwo żywnościowe nie jest zagrożone.
Belgijskie centrum cyberbezpieczeństwa przyznaje wprost, że sprawców może nigdy nie udać się ustalić. Agencję niepokoi też coraz częstsze użycie AI do szukania luk, choć nie wiadomo, czy tutaj z niej skorzystano. Jak pisałem w maju, AI potrafi już samo napisać exploita i w zasadzie hakerem może obecnie stać się ktoś o stosunkowo niewielkich umiejętnościach.
A co z Polską?
Na razie żadna sieć ani instytucja w Polsce nie zgłaszała, ani tym bardziej nie potwierdziła ataku. Jedyny sygnał przyszedł z Olsztyna, gdzie w sklepie Auchan na Nagórkach lodówki nie działały od rana. Przyczyny nie podano, więc wiązanie tego z atakami byłoby na razie zgadywaniem. Kto z Was nigdy nie był w sklepie, w którym nie działa jakaś lodówka, niech pierwszy rzuci kamień.
Problem w tym, że producenci dziś nie muszą łatać wycofanych urządzeń. Obowiązek wspierania sprzętu przez cały jego przewidywany okres życia wprowadzi dopiero unijny Cyber Resilience Act, ale do dopiero od grudnia 2027 r. Do tego czasu bezpieczeństwo sklepowej chłodni zależy od tego, czy ktoś pamiętał o aktualizacji, czy mu się zapomniało. Jak pisałem w artykule dot. cyberbezpieczeństwa w firmach, najsłabszym ogniwem rzadko bywa serwerownia. Za to człowiek…
Źródło: bbc, the guardian, finanse.wp.pl

Dodaj komentarz