
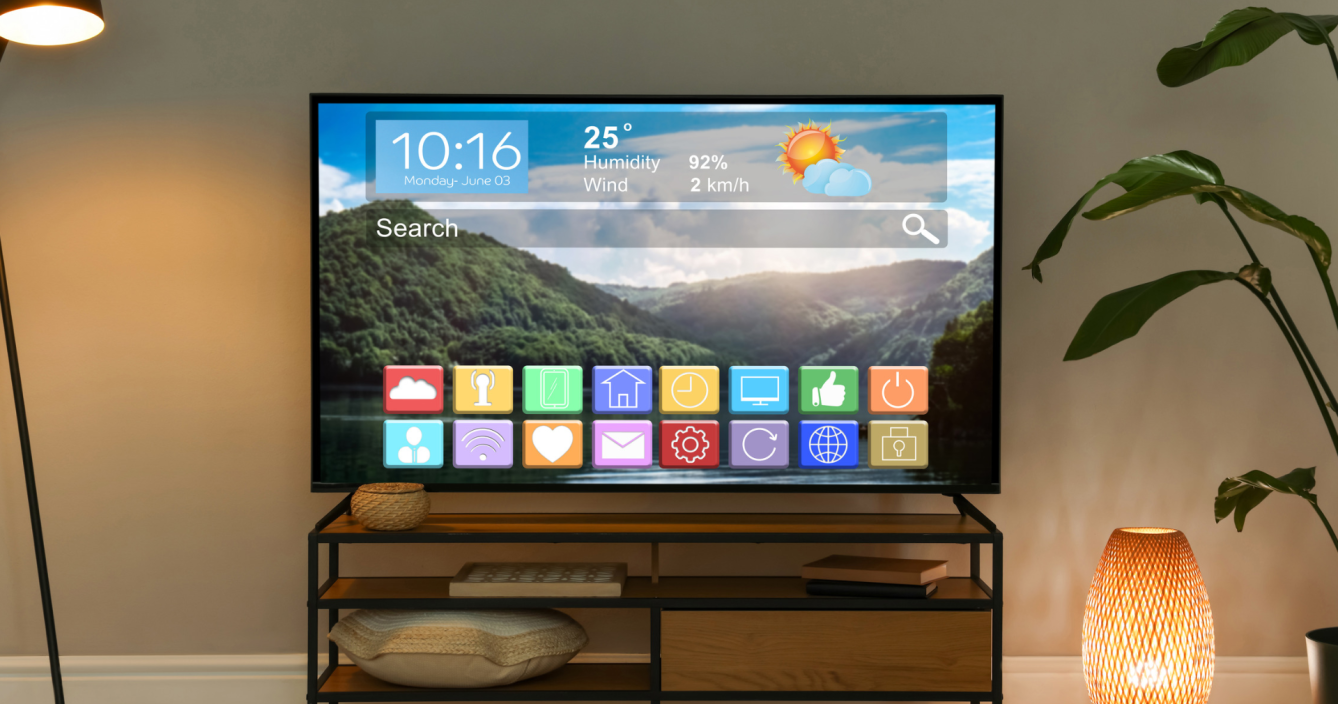

Wyobraź sobie, że kupujesz nową przystawkę do telewizora, podłączasz ją do prądu i w tej samej sekundzie stajesz się częścią przestępczej sieci. Nie kliknąłeś w żaden podejrzany link. Nie zainstalowałeś żadnej lewej aplikacji. Wirus był w środku, zanim w ogóle nacisnąłeś przycisk zasilania.
Tak właśnie działał botnet XCPE – i Google właśnie go rozbiło.
Co to jest botnet XCPE
Botnet XCPE to sieć ponad 1,3 miliona urządzeń z Androidem – głównie przystawek i telewizorów – zainfekowanych backdoorem, który producent wgrywał do sprzętu jeszcze w fabryce. Malware zamieniał urządzenie w ciche narzędzie do oszustw reklamowych. Przepuszczał cudzy ruch internetowy przez łącze ofiary. A po każdym restarcie instalował się od nowa.
Za całością stoi według Google firma Videostrong Technology. Nie chochlik programisty, nie jeden nadgorliwy pracownik. Świadomie zbudowane zaplecze do zarabiania na dostępie do urządzeń, które trafiały do zwykłych ludzi w ponad 200 krajach.
Wirus prosto z fabryki — i to na certyfikowanym sprzęcie
Tu robi się naprawdę nieprzyjemnie.
Część zainfekowanych urządzeń miała oficjalny certyfikat zgodności Google. Czyli pieczątkę „sprawdzone, bezpieczne“. A kod i tak tam był – ukryty tak sprytnie, że przechodził przez testy certyfikacyjne i budził się dopiero po pierwszym uruchomieniu sprzętu u klienta.
To zmienia reguły gry. Bo dotąd obowiązywała prosta zasada: kupuj certyfikowane, nie klikaj w głupoty, będzie dobrze. A tu okazuje się, że samo zaufanie do metki producenta nie wystarcza, skoro problem siedzi w łańcuchu dostaw.
Palec wskazujący wędrował głównie w stronę przystawek spod znaku Mecool – choć od razu trzeba zaznaczyć, że nie każdy sprzęt tej marki był zainfekowany. To nie jest historia o jednym modelu. To historia o tym, jak łatwo wpuścić zepsute oprogramowanie do milionów salonów.
Co właściwie robił ten malware
Backdoor nie był od parady. Zestaw jego „usług“ wygląda jak katalog cyberprzestępczości:
Wyświetlał reklamy, których nikt nie widział – czysty zarobek na fałszywych odsłonach. Wciągał urządzenie do sieci proxy, więc przez twoje domowe łącze mógł płynąć cudzy, często nielegalny ruch. Wykradał dane kont i logi systemowe. Dogrywał kolejne moduły malware. A na życzenie operatora potrafił zrobić zrzut ekranu na żywo, „wstrzyknąć“ naciśnięcia klawiszy czy otworzyć zdalny dostęp do systemu.
Innymi słowy: twój telewizor pracował na drugim etacie. Dla kogoś, kogo nigdy nie poznasz.
Dlaczego zwykłe „odinstaluj“ nie pomoże
Normalnie przy złapanym wirusie wystarczy usunąć aplikację albo zrobić reset. Przy XCPE to nie działa.
Główny komponent miał uprawnienia systemowe i siedział w chronionej partycji producenta. Kasujesz go – on wraca po restarcie. W dodatku potrafił wyłączyć Google Play Protect, przepisując ustawienia weryfikacji aplikacji i zacierał ślady po tym, na co rzekomo wyraziłeś zgodę. Od sierpnia 2026 operatorzy poszli o krok dalej: podrzucali droppery udające systemowe pakiety, które przez lukę w zabezpieczeniach wgrywały się wprost do partycji systemowej.
To jest ten moment, w którym „odinstaluj i po sprawie“ przestaje być opcją.
Jak Google rozbiło botnet XCPE
Operacja była skoordynowana i szeroka. Google ruszyło prawnie przeciwko domenom i serwerom sterującym botnetem oraz infrastrukturze ponad tuzina rodzin malware, które backdoor roznosił. Videostrong – razem z przyszłymi spółkami zależnymi i partnerami – został wykluczony z ekosystemu: żadnego budowania certyfikowanych urządzeń z Androidem, żadnego dostarczania oprogramowania innym certyfikowanym producentom.
W akcji pomagały japońska policja (National Police Agency) oraz firmy z branży bezpieczeństwa: Lumen, HUMAN Security, Plume, Synthient i TrendAI.
Google szacuje, że zamknięcie tej infrastruktury odcina przestępcom dostęp do co najmniej 10 milionów kolejnych zainfekowanych urządzeń powiązanych grup. Firma zapowiada też zaostrzenie kontroli integralności oprogramowania i zmianę procedur przeglądu producentów – żeby załatać dziurę, przez którą to wszystko przeszło.
Jak ujął to Gavin Reid, szef bezpieczeństwa w HUMAN: takie sieci przejętych urządzeń trzymają się na jednym – na zysku. Dopóki da się na nich zarobić, ktoś będzie próbował.
Co to oznacza?
Jeśli masz w domu bezimienną, podejrzanie tanią przystawkę z Androidem – warto się jej dokładnie przyjrzeć. Sprawdź, co producent mówi o twoim modelu i czy w ogóle wypuszcza aktualizacje oprogramowania. Jeśli marka milczy, nie ma strony wsparcia i nie wiadomo, kto za nią stoi, to już samo w sobie jest odpowiedzią.
I pamiętaj o najważniejszym: przy tego typu infekcji zdjęcie jednej aplikacji czy nawet reset mogą nie wyczyścić sprzętu, bo problem siedzi głębiej, w systemie. Czasem najzdrowszą decyzją jest po prostu odłączyć takie pudełko i zastąpić je urządzeniem od producenta, który odpowiada za swój łańcuch dostaw.
Bo morał tej historii jest niewygodny: najtańszy sprzęt bywa najdroższy. Płacisz nie pieniędzmi, tylko swoim łączem, swoimi danymi i cudzym spokojem sumienia.
źródło: helpnetsecurity.com

Dodaj komentarz